Die Oomnium brachte Ellexx, Bakery Bakery, Tradoo, noii und viele lustige Neo-Firmen mehr an die Börse.
Respektive zur Crowd. Unzählige Kleine, die ihr Erspartes für Gutes hergaben, überhäuften die luftigen oder hippen Start-ups mit Millionen.
Sie alle liegen jetzt offen wie ein Buch in der Sommerbrise. Unbekannte Hacker sind in den Oomnium-Computer eingebrochen.
Und haben dort alles, was nicht sicher festgemacht war, mitlaufen lassen.
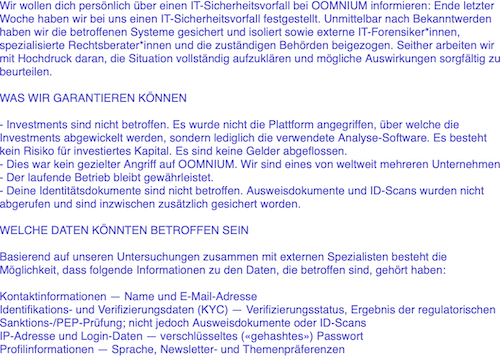
„Ende letzter Woche haben wir bei uns einen IT-Sicherheitsvorfall festgestellt“, schreiben die Oomnium-Chefs den Betroffenen.
„Unmittelbar nach Bekanntwerden haben wir die betroffenen Systeme gesichert und isoliert sowie externe IT-Forensiker*innen, spezialisierte Rechtsberater*innen und die zuständigen Behörden beigezogen.“
Man sei mit „Hochdruck daran, die Situation vollständig aufzuklären und mögliche Auswirkungen sorgfältig zu beurteilen“.
Dann versuchen die Macher, die Leute zu beruhigen. „Es besteht kein Risiko für investiertes Kapital. Es sind keine Gelder abgeflossen.“ Und weiter:
„Deine Identitätsdokumente sind nicht betroffen. Ausweisdokumente und ID-Scans wurden nicht abgerufen und sind inzwischen zusätzlich gesichert worden.“
Das macht den Fall kaum besser. Alle Namen der Oomnium-Anleger und -Partner sind gehackt, ebenso die E-Mails, auch die Informationen, um was für Investoren es sich handelt.
Zum Beispiel „Politically Exposed Persons“, wenn denn solche in Ellexx und Co. investiert hätten.
Am gravierendsten klingt das: „verschlüsseltes (‚gehashtes‘) Passwort“ – auch sie sind weg. Geraubt.
Was tun? „Ändere dieses Passwort überall dort, wo du es wiederverwendet hast (E-Mail, Banking, andere Plattformen); Aktiviere Zwei-Faktor-Authentifizierung, wo verfügbar“.
Gleiche Bilder gehören meistens zum gleichen Kommentator.
Meine bescheidene Invalidenrente samt Ergänzungsleistungen lassen leider keine lukrativen Investments und Mond versprechen zu.
Gleiche Bilder gehören meistens zum gleichen Kommentator.
Gen Z lernt jetzt eine Lektion für das Leben.
Nämlich das Geld nicht auf den Bäumen wächst und man manchmal nach Strich und Faden angelogen wird.
Wie peinlich.
Jetzt kann man sehen wer blöd genug ist um in solche Start Ups zu investieren.
Bitte die Liste auch direkt ans KESB senden.
Gleiche Bilder gehören meistens zum gleichen Kommentator.
Bin auch Opfer der KESB , habe Berufsbeistand.
Gleiche Bilder gehören meistens zum gleichen Kommentator.
Meine Eingliederungsberater sagt immer wieder, Hände weg von leeren Versprechen!
Gleiche Bilder gehören meistens zum gleichen Kommentator.
Geile Headline «Riesen-Cyber»… ja, was denn Cyber?
Gleiche Bilder gehören meistens zum gleichen Kommentator.
Die Hälfte der IP Leserschaft kann sowieso kaum lesen. Da kann man problemlos kompletten Stuss schreiben und Wörter erfinden.
Gleiche Bilder gehören meistens zum gleichen Kommentator.
Es wird einmal mehr gehäckt und es wird nicht aufhören! Digitalisieriung Fluch und Segen!
Gleiche Bilder gehören meistens zum gleichen Kommentator.
Ellexx? Go woke go so richtig broke.
Gleiche Bilder gehören meistens zum gleichen Kommentator.
RIESEN-CYBER!!! Eher ein riesige Seich!
Gleiche Bilder gehören meistens zum gleichen Kommentator.
Super cool!
Gleiche Bilder gehören meistens zum gleichen Kommentator.
Vibe Coding und Time-to-Market sind die neuen Heiligen Kühe – das Sicherheitsaudit bleibt auf der Strecke. Gleichzeitig senkt KI die Hürde für Hackerangriffe so tief, dass sie für jeden ambitionierten Laien zum Kinderspiel wird. Das ist eine gefährliche Kombination.
Gleiche Bilder gehören meistens zum gleichen Kommentator.
Nunja – den Security Audit und Hack macht ja auch die KI. Was früher Mensch gegen Mensch war ist heute halt Maschine gegen Maschine. Nur das Werkzeug hat sich geändert.
Gleiche Bilder gehören meistens zum gleichen Kommentator.
@Walter Waffenhändler
Die Hälfte der IP Leserschaft kann sowieso kaum lesen????? Sie tragen aber rotzfrech dick auf. Wenn das alles Stuss ist auf IP, dann verabschieden sie sich doch von IP. Lesen sie doch die neue Post!
Gleiche Bilder gehören meistens zum gleichen Kommentator.
Warum werden diese Dokumente überhaupt aufbewahrt, nachdem der Zweck entfallen ist (die Identitätsprüfung) – verstehe ich nicht.
Gleiche Bilder gehören meistens zum gleichen Kommentator.
Das ist jetzt wirklich nicht so schwer zum verstehen. Ausser man hat den IQ einer Sonnenblume.
Auch die Hacker werden arbeitslos. KI wird das in Zukunft autonom und effizient übernehmen.
Dann verkauft KI die Daten an den besten Käufer, eine andere KI, kassiert in Bitcoin und leistet sich eine Villa und eine Jacht in einer virtuellen Welt oder einfach mehr Speicher und bessere Chips.
Schöne, neue Welt.
Gleiche Bilder gehören meistens zum gleichen Kommentator.
Auch von den Projekten von Oomnium werden 70-80% Totalverluste sein. Die einzigen, die etwas verdienen, ist die Plattform selbst.
Zur Verteidigung kann man sagen, dass eine Plattform wie Oomnium, bei der täglich Startups ihre Businesspläne, Pitch-Decks und Finanzdaten als PDF- oder Word-Datei einreichen, das Hacking-Risiko enorm hoch ist.
Sandboxing müsste gemacht werden: Jedes eingehende Dokument von externen Quellen wird zuerst in einer isolierten, virtuellen Umgebung (der Sandbox) automatisch geöffnet und ausgeführt. Verhält sich das Dokument dort verdächtig, wird es blockiert.
Gleiche Bilder gehören meistens zum gleichen Kommentator.
Oh, Dokumente können sich verdächtig verhalten…..
Wie wir doch sprachlich diese Drecksdigitalisierung dem Menschen doch schon gleichgestellt haben.
Jetzt muss nur noch der Mensch komplett verschwinden, dass ists gut.
Gleiche Bilder gehören meistens zum gleichen Kommentator.
Cyber was? Breach? Leak? Fehlt hier ein Wort im Titel Luki?
Gleiche Bilder gehören meistens zum gleichen Kommentator.
Eines ist klarr. Fröide herrscht. Offen ist nur noch, bei wem?
Äs Grüessli
Gleiche Bilder gehören meistens zum gleichen Kommentator.
Chuck Norris‘ Daten wurden nicht geleakt.
Gleiche Bilder gehören meistens zum gleichen Kommentator.
Also ein login-daten hack ist eher ein MAJOR als MINOR Thema!
Und KYC Bereich sollte generell gut gesichert sein!
Gleiche Bilder gehören meistens zum gleichen Kommentator.
Es stimmt, denn was da digital übermittelt wird über Computer und Smartphones ist nicht „GELD“, sondern es sind Daten, die gar nicht mit „GELD“ gedeckt sind. Sowie eben auch die Bankkonten nur noch Täuschung mit Datenbetrug darstellen und nicht mit Geld (z.B. Gold) gedeckt sind. Schon mit dem wenigen Eigenkapital der Banker können die Kontoguthaben der betrogenen „Bankkunden“ niemals gedeckt werden. Das gesamte Finanzsystem ist schon ein Betrug.
J.P.Morgan hat es schon klar erklärt:
Gold ist „GELD“, alles andere ist KREDIT. Währungen entstehen durch Kredit, sind somit Schulden nicht GELD!
Gleiche Bilder gehören meistens zum gleichen Kommentator.
Unmittelbar nach Bekanntwerden haben wir die betroffenen Systeme gesichert ….. usw.
Damit sich ja auch Alle angesprochen fühlen wurde gegendert.
So so, warum wurden denn die Systeme nicht vorher gesichert ?
Ist das etwa der Steilpass um Verluste anzukündigen ?
Das erinnert stark an das angebliche Hacking einer Kryptobörse.